Certificados SSL agora têm validade menor: entenda a mudança para 200 dias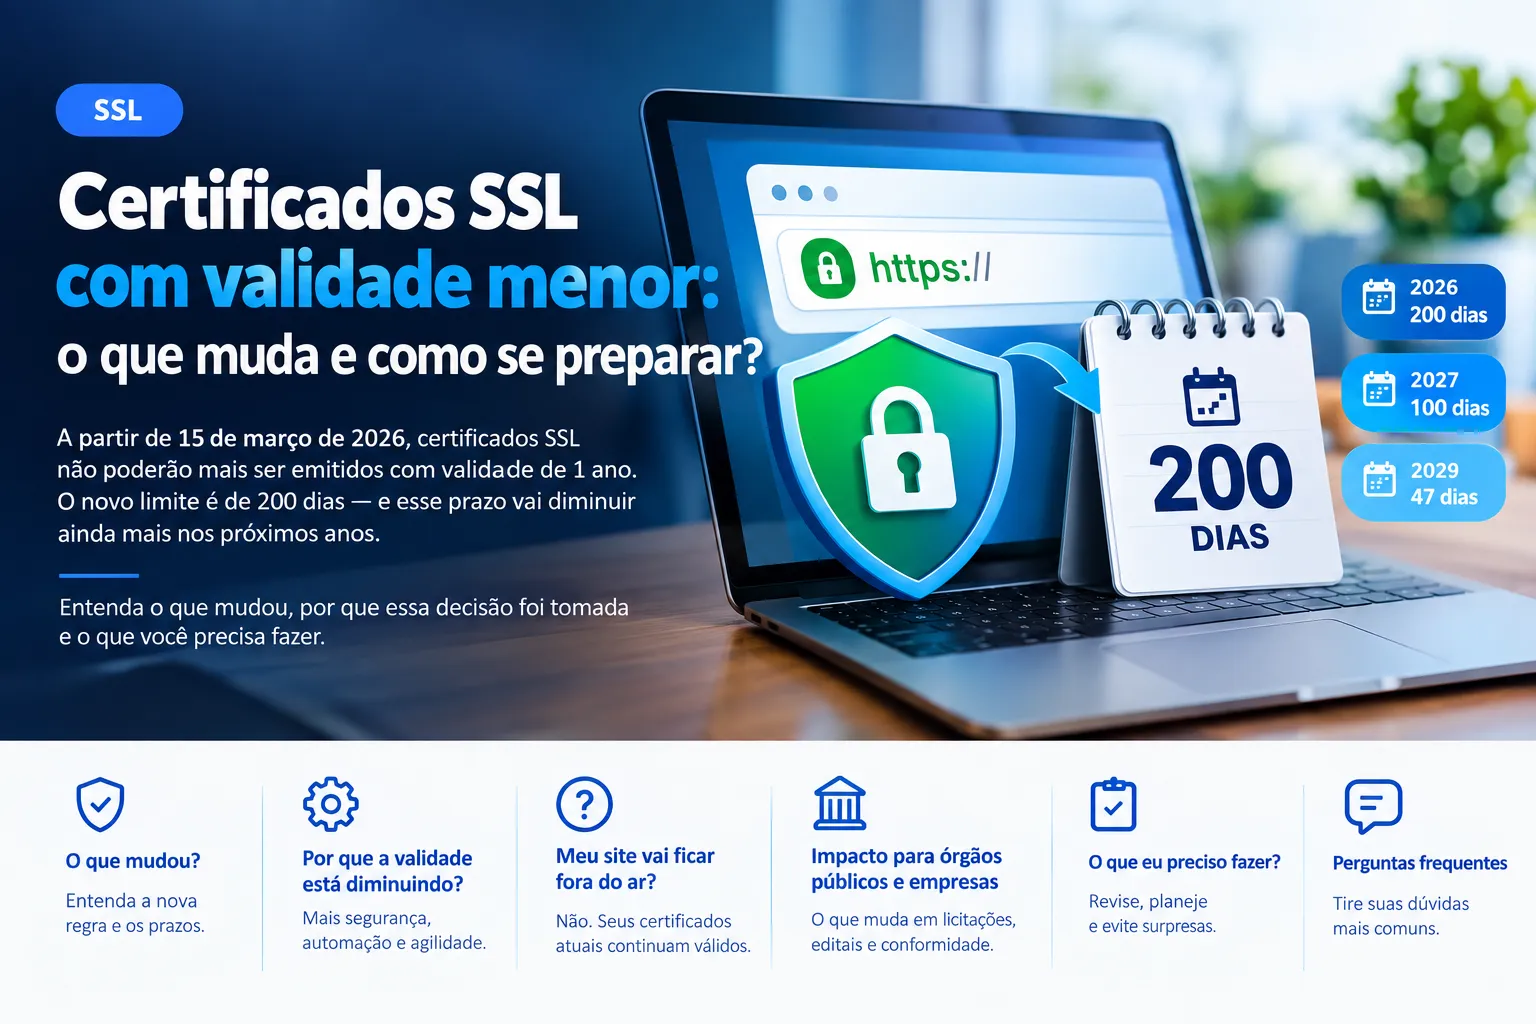
A forma como os certificados SSL/TLS são emitidos está mudando. Desde 15 de março de 2026, o prazo máximo de validade dos certificados TLS públicos foi reduzido para 200 dias.
E essa é apenas a primeira etapa.
O cronograma aprovado pelo CA/Browser Forum prevê novas reduções: o limite cairá para 100 dias em 15 de março de 2027 e chegará a 47 dias em 15 de março de 2029.
Na prática, isso significa que empresas, administradores de sites e provedores de hospedagem precisarão dar cada vez mais atenção à renovação e automação dos certificados.
Mas existe uma boa notícia: se o seu certificado já foi emitido antes da mudança e ainda está dentro da validade, ele não deixa de funcionar simplesmente por causa da nova regra. A redução se aplica aos novos certificados emitidos dentro das regras atualizadas.
Neste artigo, você vai entender o que mudou, por que os certificados estão ficando mais curtos e o que precisa ser feito para evitar problemas.
O que mudou nos certificados SSL?
A mudança foi estabelecida pelo CA/Browser Forum, entidade que reúne autoridades certificadoras e fornecedores de navegadores e sistemas que participam da infraestrutura de confiança da Web.
O Ballot SC-081v3, aprovado em abril de 2025, estabeleceu um cronograma para reduzir progressivamente a validade máxima dos certificados TLS públicos.
O calendário é:
| Data | Validade máxima |
|---|---|
| Antes de 15/03/2026 | Até 398 dias |
| 15/03/2026 | 200 dias |
| 15/03/2027 | 100 dias |
| 15/03/2029 | 47 dias |
Esses prazos fazem parte dos requisitos de certificados TLS publicamente confiáveis e não significam que todo tipo de certificado digital existente no mercado tenha obrigatoriamente esses mesmos limites. Certificados privados ou de uso interno, por exemplo, podem estar fora do escopo dessas regras específicas.
Como a decisão foi aprovada?
O Ballot SC-081v3 recebeu:
-
25 votos a favor entre os emissores;
-
0 votos contra;
-
5 abstenções entre os emissores;
-
4 votos a favor entre os consumidores de certificados;
-
0 votos contra nessa segunda categoria.
Apple, Google, Microsoft e Mozilla votaram a favor entre os consumidores de certificados.
A proposta foi apresentada por Clint Wilson, da Apple, e recebeu apoio de representantes da Sectigo, Google Chrome e Mozilla.
Por que a validade dos certificados está diminuindo?
A redução não aconteceu de uma hora para outra. A indústria vem diminuindo gradualmente a validade dos certificados há anos.
O objetivo é tornar a infraestrutura de segurança da internet mais dinâmica, reduzir o tempo em que informações desatualizadas permanecem associadas a um certificado e incentivar processos automatizados de emissão e renovação.
Entre os principais motivos estão:
1. Reduzir o período de exposição
Se uma chave privada for comprometida ou houver algum problema relacionado a um certificado, um certificado com prazo menor tende a permanecer válido por menos tempo.
Isso reduz uma das janelas de exposição associadas a certificados que não deveriam mais estar em uso.
O próprio CA/Browser Forum aponta que certificados podem representar uma situação que era verdadeira no momento da emissão, mas que pode mudar com o passar do tempo.
2. Manter as informações mais atualizadas
Domínios, organizações e outras informações relacionadas a certificados podem mudar.
Quanto maior o intervalo entre emissões e validações, maior a possibilidade de determinadas informações ficarem desatualizadas.
A redução dos períodos de validade e reutilização das validações busca diminuir esse intervalo.
3. Incentivar a automação
Renovar certificados manualmente uma ou duas vezes por ano é relativamente simples quando existe apenas um pequeno número de sites.
Mas imagine uma empresa administrando:
-
20 sites;
-
100 sites;
-
centenas de subdomínios;
-
APIs;
-
servidores;
-
ambientes de teste;
-
balanceadores;
-
serviços em nuvem.
Com certificados de validade cada vez menor, controlar tudo manualmente se torna mais trabalhoso e aumenta a possibilidade de erro.
Por isso, a tendência é utilizar cada vez mais ferramentas de automação de certificados TLS. O próprio CA/Browser Forum cita o fortalecimento de componentes de gerenciamento automatizado como um benefício esperado da mudança.
4. Facilitar mudanças criptográficas
A tecnologia de segurança continua evoluindo.
Algoritmos, bibliotecas e padrões criptográficos podem precisar ser substituídos quando surgem novas vulnerabilidades ou quando determinados padrões deixam de ser recomendados.
Certificados com períodos menores facilitam uma migração mais rápida para novas tecnologias criptográficas quando necessário.
5. Reduzir a dependência de mecanismos de revogação
A infraestrutura de certificados também utiliza mecanismos como CRL e OCSP para informar o status de certificados.
O CA/Browser Forum aponta limitações desses mecanismos em escala global. Certificados com validade menor oferecem uma camada adicional de proteção, porque o próprio vencimento limita o período durante o qual um certificado continua válido.
Meu site vai ficar fora do ar?
Não simplesmente por causa dessa mudança.
Se o certificado atualmente instalado no seu site ainda está dentro do prazo de validade, a nova regra não significa que ele será automaticamente invalidado.
A principal mudança está na emissão de novos certificados.
Por isso, o mais importante é verificar:
-
quando seu certificado atual expira;
-
quem realiza a renovação;
-
se a renovação é automática;
-
onde o certificado está instalado;
-
se o servidor consegue substituir o certificado automaticamente;
-
se existe algum sistema que depende do certificado atual.
O problema pode surgir quando uma empresa deixa um certificado vencer sem realizar a renovação ou substituição.
Nesse cenário, os visitantes podem encontrar alertas de segurança e o acesso ao site pode ser afetado.
O que acontece com certificados de 1, 2 ou 3 anos?
Aqui existe uma diferença importante entre período contratado e validade de cada certificado emitido.
É possível que fornecedores continuem oferecendo planos ou assinaturas com períodos comerciais mais longos. Porém, isso não significa que um único certificado TLS público poderá permanecer válido durante todo o período contratado.
A autoridade certificadora deverá respeitar o limite máximo de validade estabelecido pelas regras vigentes.
Assim, uma assinatura de vários anos pode envolver múltiplas emissões ou reemissões de certificados durante o período contratado, conforme as condições do fornecedor.
Portanto:
Plano de vários anos ≠ um único certificado válido por vários anos.
E o que muda em 2027?
Em 15 de março de 2027, o limite máximo cai novamente:
200 dias → 100 dias
Isso significa que a gestão manual ficará ainda menos prática.
Uma organização que possui muitos certificados deverá ter processos capazes de identificar certificados próximos do vencimento e realizar a renovação e implantação dentro do prazo.
E em 2029?
A mudança mais significativa está prevista para 15 de março de 2029.
A partir dessa data, o limite máximo previsto para certificados TLS públicos será de:
47 dias
Além disso, o período máximo de reutilização dos dados de validação de domínio/IP também será reduzido para 10 dias.
Isso representa uma mudança importante na maneira como certificados são administrados.
O cenário tende a ser cada vez mais baseado em:
emissão automática → validação automática → instalação automática → renovação automática
Em outras palavras, o gerenciamento de certificados deixa de ser uma tarefa ocasional e passa a fazer parte da rotina automatizada da infraestrutura de TI.
Quem precisa ficar mais atento?
Embora a mudança afete a infraestrutura pública de certificados TLS, alguns ambientes precisam de atenção especial.
Empresas
Empresas que possuem vários domínios, subdomínios, servidores e aplicações devem manter um inventário atualizado dos certificados.
É importante saber:
-
qual domínio utiliza cada certificado;
-
onde ele está instalado;
-
quando expira;
-
quem é responsável pela renovação;
-
se existe automação;
-
se a renovação foi realmente aplicada ao servidor.
Provedores de hospedagem
Empresas de hospedagem precisam garantir que seus sistemas de emissão e renovação acompanhem os novos prazos.
A automação passa a ser cada vez mais importante para evitar que milhares de sites dependam de processos manuais.
Órgãos públicos e instituições
Órgãos públicos, universidades e grandes organizações podem ter processos internos mais burocráticos para aquisição, contratação e gerenciamento de certificados.
Por isso, contratos, procedimentos internos e especificações técnicas podem precisar ser revisados para considerar a emissão e renovação periódica dos certificados.
Em vez de tratar “um certificado válido por um ano” como requisito técnico, é mais adequado considerar o serviço de certificação durante o período contratado, respeitando os limites de validade estabelecidos pelas regras vigentes.
E os contratos e licitações?
Esse é um ponto que merece atenção.
Um contrato pode continuar tendo duração de 12, 24 ou 36 meses, mas o certificado utilizado durante esse período poderá precisar ser reemitido diversas vezes.
Por isso, documentos técnicos, contratos e processos de aquisição devem diferenciar:
período de contratação do serviço
de
período de validade de cada certificado emitido.
Essa distinção evita especificações incompatíveis com as regras atuais de emissão.
O que eu preciso fazer agora?
Para a maioria dos proprietários de sites, não é necessário fazer uma mudança imediata apenas porque a regra mudou.
Mas este é um bom momento para revisar o gerenciamento dos seus certificados.
1. Verifique a validade dos certificados
Confira os certificados utilizados por:
-
sites;
-
APIs;
-
webmail;
-
painéis administrativos;
-
servidores;
-
subdomínios;
-
aplicações;
-
balanceadores;
-
serviços externos.
2. Descubra quem faz a renovação
Pergunte:
A renovação é manual ou automática?
Se for manual, vale avaliar a possibilidade de automatizar o processo.
3. Configure alertas
Não espere o certificado vencer.
Tenha alertas para certificados próximos da expiração.
4. Mantenha um inventário
Para empresas com muitos certificados, mantenha uma lista contendo pelo menos:
| Informação | Exemplo |
|---|---|
| Domínio | exemplo.com.br |
| Certificado | TLS |
| Autoridade certificadora | CA utilizada |
| Servidor | Web01 |
| Data de emissão | 2026 |
| Data de expiração | Data correspondente |
| Renovação | Automática |
| Responsável | Equipe de TI |
5. Prefira automação
Ferramentas compatíveis com protocolos e processos automatizados, como o ACME, ajudam a reduzir a necessidade de intervenção manual.
A tendência do setor é justamente tornar a emissão, renovação e instalação dos certificados cada vez mais automatizadas.
Certificados SSL gratuitos também são afetados?
Depende do tipo de certificado.
Certificados TLS públicos emitidos dentro do escopo dos requisitos do CA/Browser Forum também precisam respeitar os limites estabelecidos.
Portanto, a mudança não está relacionada simplesmente ao fato de o certificado ser gratuito ou pago.
O que importa é o tipo de certificado e as regras que se aplicam à autoridade certificadora responsável por sua emissão.
Certificado SSL, TLS ou HTTPS?
Você provavelmente já ouviu as três expressões:
-
SSL;
-
TLS;
-
HTTPS.
Embora “SSL” ainda seja muito utilizado comercialmente, o protocolo moderno utilizado para proteger conexões HTTPS é o TLS (Transport Layer Security).
Por isso, tecnicamente, quando falamos sobre os certificados atuais, estamos falando principalmente de certificados TLS.
Mesmo assim, o termo “certificado SSL” continua extremamente comum na hospedagem de sites e nas buscas na internet.
Perguntas frequentes
Preciso trocar meu certificado imediatamente?
Não necessariamente.
Se o certificado atual ainda estiver válido, a nova regra não significa que você precise substituí-lo imediatamente.
O importante é verificar a data de expiração e garantir que a próxima renovação esteja planejada.
Um certificado emitido antes de março de 2026 perde a validade?
Não simplesmente por causa da mudança.
A redução de validade estabelece novos limites para certificados emitidos sob as regras atualizadas. O certificado existente continua sujeito às condições e à data de expiração que foram definidas para sua emissão.
Posso continuar contratando certificados por vários anos?
O período comercial contratado pode ser diferente do período de validade de cada certificado.
Um serviço contratado por vários anos pode exigir múltiplas emissões ou reemissões de certificados ao longo do contrato.
O limite será de 100 dias para sempre?
Não.
O cronograma atual prevê:
200 dias → 100 dias → 47 dias
com as mudanças ocorrendo em março de 2026, março de 2027 e março de 2029, respectivamente.
Em 2029 vou precisar renovar certificados praticamente todo mês?
A validade máxima prevista será de 47 dias.
Isso não significa necessariamente que uma pessoa precise executar manualmente uma renovação a cada 47 dias. Pelo contrário: a redução dos prazos aumenta a importância da automação.
Certificados privados também seguem essa regra?
Não necessariamente.
As mudanças do SC-081v3 estão relacionadas aos certificados TLS públicos dentro do escopo dos requisitos do CA/Browser Forum. Certificados emitidos por autoridades certificadoras privadas ou para ambientes internos podem seguir regras diferentes.
O futuro dos certificados SSL é a automação
A principal mensagem dessa mudança não é simplesmente que os certificados estão ficando “menores”.
É que o gerenciamento de certificados está se tornando uma atividade cada vez mais automatizada.
Até pouco tempo, muitas empresas conseguiam administrar seus certificados com uma simples agenda:
“Renovar uma vez por ano.”
Esse modelo tende a perder espaço.
Com certificados de 200 dias, depois 100 dias e finalmente 47 dias, depender exclusivamente de processos manuais aumenta o risco de esquecimento e falhas operacionais.
Por isso, empresas e administradores de sites devem começar a pensar em:
-
inventário automatizado;
-
alertas de vencimento;
-
renovação automática;
-
instalação automática;
-
monitoramento;
-
validação após a renovação;
-
planos de contingência.
A segurança do HTTPS continuará funcionando, mas a forma de administrar os certificados precisará acompanhar essa evolução.
Conclusão
A redução da validade dos certificados SSL/TLS é uma mudança importante na infraestrutura de segurança da internet.
Desde 15 de março de 2026, o limite máximo para certificados TLS públicos passou a ser de 200 dias. Em 2027, será reduzido para 100 dias e, em 2029, chegará a 47 dias.
Para quem possui apenas um ou poucos sites, a mudança pode ser praticamente imperceptível quando a renovação é automatizada.
Para empresas com dezenas ou centenas de certificados, entretanto, o gerenciamento do ciclo de vida passa a ser cada vez mais importante.
A melhor preparação é simples: conheça seus certificados, acompanhe as datas de expiração e, sempre que possível, automatize a renovação.
A tendência é clara: certificados com vida útil menor e processos de gerenciamento cada vez mais automáticos.
Fontes
-
CA/Browser Forum — Ballot SC-081v3 e resultados da votação.
-
CA/Browser Forum — TLS Baseline Requirements e cronograma oficial de validade.
-
Sectigo — informações sobre a implementação das novas regras de validade.